提到源代码加密,不少团队的直觉反应是"给文件加个锁"。思路没错,但漏了一件事:代码离开公司的方式,从来不只有拷贝文件这一种。把出口一条条摆出来,防护的重点也就清楚了。
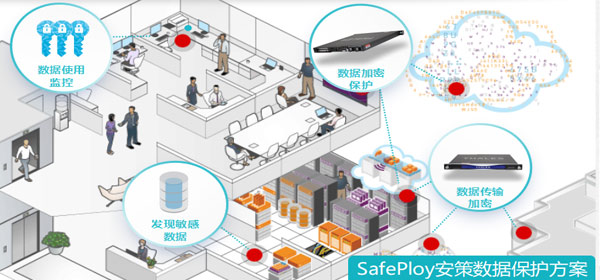
先看留在本机的那部分。开发机上的临时文件、自动备份、历史版本,甚至注释里顺手写下的测试口令,都是容易被忽视的散落点。有些团队只在服务器侧做管控,开发终端落在视野之外,这一段的暴露面往往比预想的大。源代码加密在这一层的动作,是把受控范围铺到终端,让指定类型的文件离开受控环境后无法被正常打开。
再看构建环节。编译后的程序包、符号文件、调试信息,有时能把关键逻辑还原出个大概。所以源代码加密的策略不能只盯着源文件,构建产物同样需要纳入管控,尤其是准备交付给外部的那一批。源码管得严,构建服务器上却堆着历年产物,等于自己打开一个缺口。
第三种路径出现在协作上。外包开发、联合项目、人员交接,这些场景里代码需要流转到另一个人手中。此时管控的重点从"能不能看"变成"看多久、能做什么、能不能再转发出去"。带时效的授权与操作留痕,比单纯的禁止复制更贴合实际,也更容易被工程师接受。
第四种路径在运行环境。程序部署到客户现场,或者装在一台不受控的机器上,就可能被反编译、被调试。这类场景通常要配合加壳与硬件校验,把关键逻辑放到更难分析的位置去。
还有一种情形不发生在文件传输里,却在日常工作中悄悄出现:排查故障时,一段核心逻辑被复制到外部工具里试验。源代码加密的策略如果只覆盖文件载体,这类操作便落在管控之外,往往要等到复盘时才被想起来。
几条路径放在一起看,会发现源代码加密的价值不在于某一个动作有多强,而在于把分散的出口收到同一套策略之下,让权限、时效与记录都有据可依。分开处理时每处都像小事,合起来才是完整的暴露面。
也正因为出口分散,源代码加密很少是一次性项目。版本在迭代、人员在流动、协作方在更换,策略需要跟着一起调整,定期回看一遍往往能发现新开的口子。
安策信息在软件保护与授权管理领域积累多年,可围绕代码资产梳理、加密策略设计与授权体系落地提供支持。有需要评估自家代码流转路径的团队,欢迎联系安策信息沟通。
提到源代码加密,不少团队的直觉反应是"给文件加个锁"。思路没错,但漏了一件事:代码离开公司的方式,从来不只有拷贝文件这一种。把出口一条条摆出来,防护的重点也就清楚了。