前不久,一家软件公司的运维人员在论坛求助:自家产品的激活密钥被人批量扒走,盗用版本四处流传。复盘整个过程,问题并不复杂,却足够典型。围绕这次事件,把密钥安全的教训拆开来看,希望给更多团队提个醒。
一、事件回放:一次泄漏引发的多米诺
涉事团队把密钥直接写进了客户端程序,又用同一个密钥服务了所有客户。有人反编译程序拿到密钥后,批量生成了盗版授权。由于校验体系形同虚设,正版与盗版难以区分,客户对密钥安全的信任也随之动摇,维权举证都变得困难,商誉损失更是难以估量。
二、根源诊断:散落与托管缺位
复盘发现两个根因。其一,密钥散落在各处,有的在配置文件里,有的在代码里,连团队自己都说不清总量;其二,缺少密钥托管机制,密钥生成后无人看管,也没有轮换计划。密钥安全防护的前提,是先知道密钥在哪里、由谁负责,这一点做不好,其余投入都是空中楼阁。
三、整改措施:把企业级密钥管理建起来
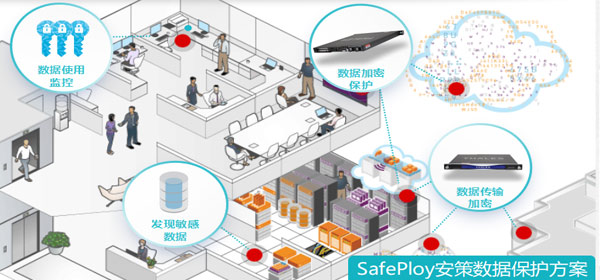
整改阶段,团队引入了企业级密钥管理平台,统一收口密钥的生成、存储与下发;同时规范密钥分发流程,按客户、按版本发放独立授权,出现泄露可单独吊销而不影响其他用户。密钥不再写死在程序里,而是运行时向授权服务申请,密钥分发路径全程留痕,事后可以追溯到具体环节。
四、上云之后的新考题
业务迁移上云后,云数据安全的压力进一步显现。跨云环境的密钥怎么管、云上服务的访问凭证怎么轮换,都需要纳入同一套密钥管理体系。密钥托管策略也要覆盖云端:托管位置、调用权限、审计日志一个都不能少,云数据安全的底线由此守住。事件复盘收尾时团队达成共识:密钥治理要跟着架构走,架构变到哪里,治理就跟到哪里。
与其等出了事再补救,不如早一点做三件事:借助企业级密钥管理工具清点密钥家底、建立托管与轮换机制、规范密钥分发与吊销流程,把密钥安全防护落到制度层面。密钥安全防的是小概率事件,付出的却是大概率代价。
安策信息在软件授权与密钥治理领域深耕多年,能够结合企业自身的交付形态,提供企业级密钥管理的方案设计与实施陪跑。如果你也想给产品上一道密钥保险,欢迎联系安策信息获取针对性建议。
前不久,一家软件公司的运维人员在论坛求助:自家产品的激活密钥被人批量扒走,盗用版本四处流传。复盘整个过程,问题并不复杂,却足够典型。围绕这次事件,把密钥安全的教训拆开来看,希望给更多团队提个醒。