支付场景的支付加密机,和通用密码机不是一回事。它的价值不在算法通用性,而在整套围绕交易密钥的管理制度——密钥怎么生成、怎么分发、怎么轮换、谁能碰。挑厂家时,参数表反而是次要的。这类设备在行业里也常被称作金融密码机,二者说的是同一类东西,只是叫法不同。
为什么支付要专门的机型
交易链路里的 PIN 加密、报文鉴别、密钥交换,用的是行业约定的一套密钥层级与专用指令。通用密码机未必覆盖,硬套上去,要么性能吃亏,要么根本不支持。PayShield 系列在支付行业应用较多,走的正是这条路线。
密钥仪式,得有人主持
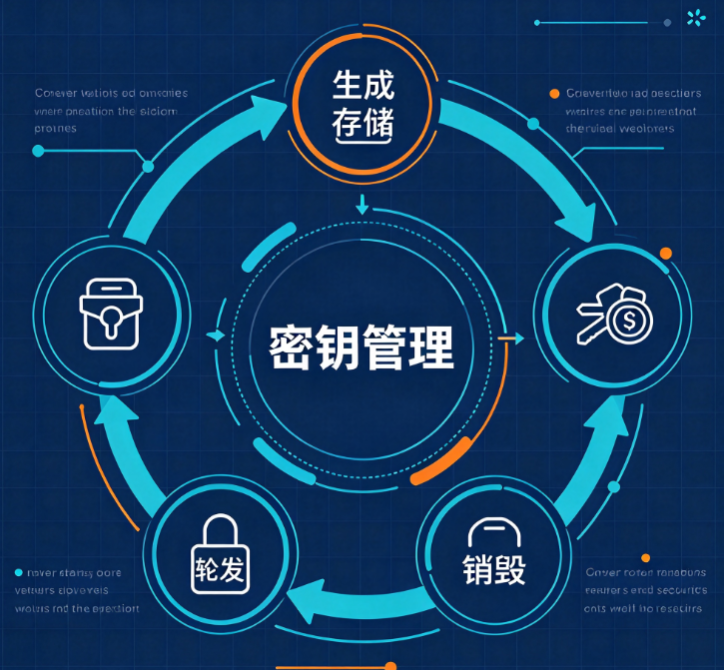
交易密钥的生成与分发通常要在受控环境下由多方共同完成,过程留痕、职责分离。这一步做不好,前面买再好的设备也白搭。选型时要问:密钥仪式由谁主持、需要哪些角色在场、记录怎么归档、后续轮换如何复现同样的流程。厂家只卖设备却不管仪式,落地时常常卡在这里,工期一拖再拖。
认证材料,提前要目录
支付行业绕不开 PCI DSS 这类合规要求,评估由具备资质的机构完成,但设备侧要提供配套材料:密码模块的认证情况、密钥管理流程说明、审计日志格式、补丁与漏洞响应机制。把这些列成目录去问厂家,比问一句"你们支不支持合规"有用得多。答不全的,评估阶段大概率返工。
高可用与灾备,支付场景容不得停顿
交易系统对中断的容忍度很低。双机热备怎么做、跨机房切换多久、切换时未完成的交易如何处理,这些要落在方案文本里,而不是停在口头承诺上。
过审靠谁:厂家要能答上来的三问
有没有支付行业的落地经验,能不能把交易密钥的完整生命周期讲清楚;能不能配合评估机构提供材料、配合现场检查;本地有没有技术团队跟得上,出问题多久到场。前两条决定能不能过审,第三条决定出事时的损失大小。
轮换这件事,别留到上线之后再谈
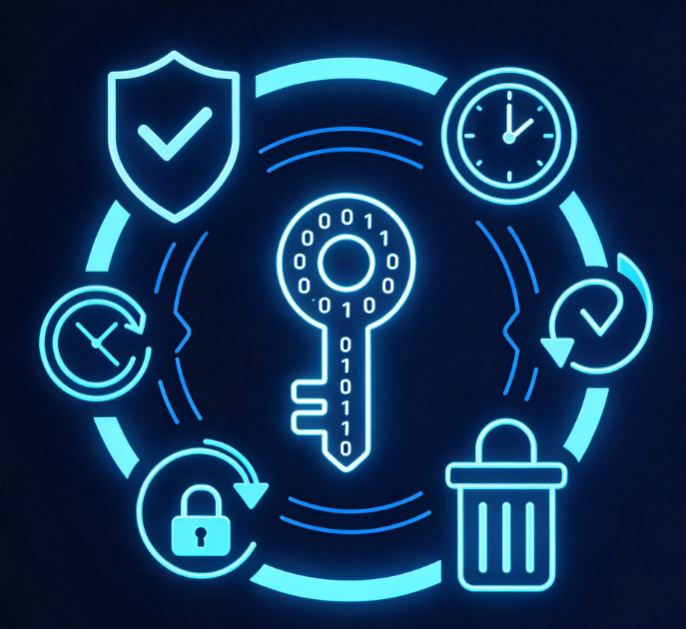
密钥轮换的自动化程度。手工轮换在交易量大、渠道多的场景里很难维持,轮换一拖再拖,密钥的使用周期就不断延长,风险随之累积。选型时把轮换方案一起谈,比事后补救省事。
安策信息作为泰雷兹白金合作伙伴,可围绕 PayShield 支付加密机与 CipherTrust 密钥管理提供选型比对与实施配合。正在为支付业务挑选加密机的团队,欢迎与安策信息沟通密钥仪式与合规材料的具体要求。
支付场景的支付加密机,和通用密码机不是一回事。它的价值不在算法通用性,而在整套围绕交易密钥的管理制度——密钥怎么生成、怎么分发、怎么轮换、谁能碰。挑厂家时,参数表反而是次要的。这类设备在行业里也常被称作金融密码机,二者说的是同一类东西,只是叫法不同。