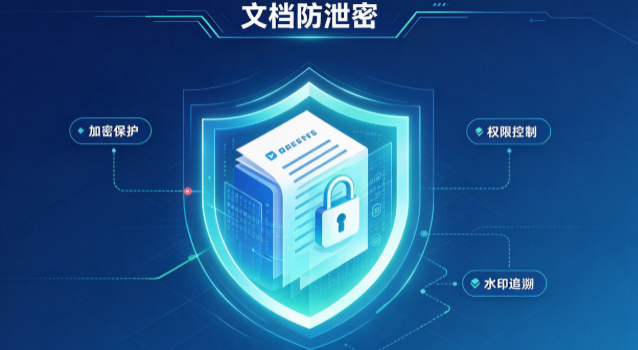
文档防泄密没有一种方案能包打天下,不同形态的文件,泄露出口不一样,防护重点也不一样。按文件类型对号入座,方案才谈得上靠谱。
一、源代码的漏点不在仓库
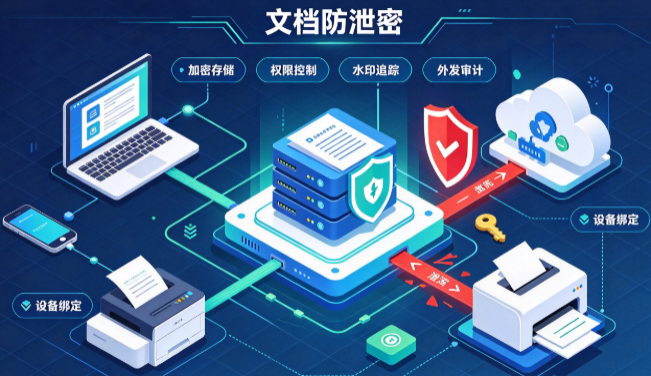
代码仓库本身带有权限管理,真正的风险常在终端环节:把代码目录拷进个人设备,或者粘贴到外部工具里在线处理。终端侧的透明加密与外发管控能兜住这类出口,文件离开受控环境即失效,拷走也打不开。对源代码做文档防泄密管控,重点在终端而不在仓库;版本管理与加密管控并不冲突,前者管协作效率,后者管文件出口。
二、设计图纸:防二次流转
图纸文件体积可观、流转环节多,泄露常发生在协作与输出环节。对图纸做格式级的管控,限制另存、打印与截屏,叠加溯源水印,即使文件外流,也能定位它从哪台设备出去的。图纸类的文档防泄密,管住输出环节比管住存储更见效;水印规划要在项目启动前统一做,事后补打的水印证明力有限。
三、合同与文书:防误发
这类文件的特点是经常要发给外部合作方,风险集中在误操作:发错收件人、多发附件、该撤回的没撤回。外发前的内容审查、链接的时效与查看范围控制、按人按次授权,比一味封堵外发更贴合实际业务。外发文件的建议思路是可看不可留,链接到期即失效,合作方不必额外安装软件,使用门槛低了,员工才愿意走受控通道。
四、财务与人事数据:防越权
敏感程度高、知晓范围本就应当收窄。按角色划定可见边界,访问全程留痕,定期复核权限是否与岗位仍然匹配,比事后追责有效得多。文档防泄密方案里,权限回收往往要靠人事流程触发,信息技术部门与人事部门的衔接要在方案设计阶段定好;人员转岗与离职时的权限同步回收,是这一类很容易漏掉的动作。
五、守住共同出口
不同类型的文件,泄密出口其实高度重合:终端与外发通道。先把这两处守住,再按文件类型补齐各自的细节,文档防泄密的框架就立住了。这样的次序能让投入集中在见效快的环节,也便于向管理层说明每一步的必要性。方案落地之后,定期回头看外发日志与告警记录,泄露的苗头往往就藏在这些细节里。
安策信息为企业提供文档防泄密方案的设计与部署,覆盖终端防护与外发管控环节,欢迎联系安策信息获取分场景的方案建议。
文档防泄密没有一种方案能包打天下,不同形态的文件,泄露出口不一样,防护重点也不一样。按文件类型对号入座,方案才谈得上靠谱。