多因素认证的概念并不新鲜,但真到选型和部署时,不少团队仍被各种似是而非的说法带偏。本文把咨询中高频出现的几个误区集中拆解,帮助大家建立清晰认知。
误区一:短信验证码就是多因素认证的全部
不少企业认为上线了短信验证码就万事大吉,其实多因素认证讲究的是组合防御。实际上短信验证码只是众多验证因子中的一种,存在被劫持、被转发的风险。MFA二次认证的价值在于因子组合:密码之外,再叠加动态口令、硬件令牌或扫码确认中的一种,攻击者拿到单一要素也进不了门。重要系统建议避开单一依赖短信验证码的方案,把短信定位成兜底手段。
误区二:多因素认证会拖慢业务
有人担心每次登录都要过两道验证,效率会受影响。现代方案普遍支持可信设备记忆与风险自适应:日常在熟悉环境登录可以免二次认证,异常地点、异常时段才触发MFA二次认证。安全检查集中在风险时刻,正常办公几乎无感,效率顾虑大多来自过时的旧方案,多因素认证的策略精细度早已今非昔比。
误区三:只有金融行业才需要
勒索攻击、账号撞库早已波及制造、医疗、教育等行业。研发账号、运维权限、供应链协同入口,都是攻击者眼里的高价值目标。凡是账号一旦失守就损失惨重的系统,都值得部署多因素认证,行业属性并不是判断标准,多因素认证的适用面比想象中宽得多。
误区四:SIM卡劫持离自己很远
攻击者通过补办手机卡等方式截获验证码,这类手法在针对性攻击中并不罕见,越是负责人账号越容易被盯上。对高敏感岗位,改用硬件令牌或生物特征验证,能绕开短信链路的软肋,这也是不少企业推进零信任改造时把身份认证列为头号工程的原因,SIM卡劫持正是这类改造要堵住的缺口。
误区五:只管上线,不管配套
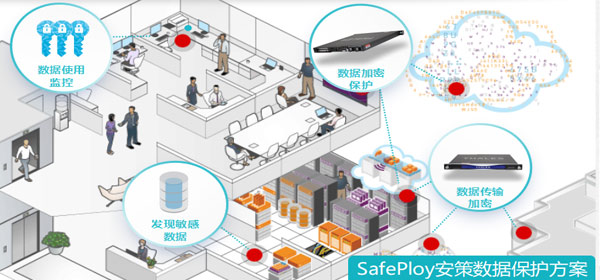
部署只是起点。配套的数据分类分级同样重要:先弄清哪些系统保护哪些数据,再把认证强度对齐数据价值,资源才花在刀刃上,数据分类分级做得细,认证策略才能配得准。定期复盘认证日志与告警,才能让多因素认证体系持续发挥价值,让零信任体系有稳固的身份地基。
安策信息在身份认证领域服务过多行业客户,能够结合企业系统现状提供多因素认证的选型与部署建议。如果你正在评估相关方案,欢迎联系安策信息深入交流。
多因素认证的概念并不新鲜,但真到选型和部署时,不少团队仍被各种似是而非的说法带偏。本文把咨询中高频出现的几个误区集中拆解,帮助大家建立清晰认知。