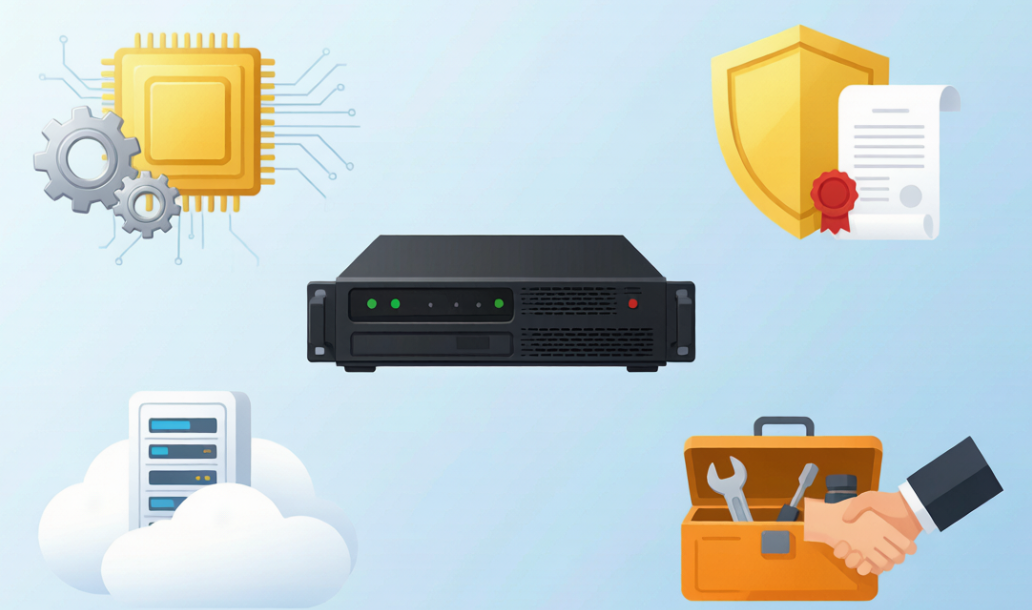
装系统时被要求开启 TPM 选项,是很多人与 TPM可信平台模块的初次接触。有人以为它就是一块加密芯片,也有人把它与机房里的硬件安全模块混为一谈。这两个概念确实相邻,职责却并不相同,厘清边界对技术选型很有帮助。
TPM可信平台模块更像一把度量尺
它的核心使命是建立平台的可信起点:开机时逐级度量固件与引导程序,把结果记入受保护的寄存器,再把密钥与敏感凭据锁在芯片内部。系统完整性一旦被破坏,度量结果就对不上,后续的密钥释放随之被拒绝。这种设计思路可以概括为"先证明平台可信,再交出秘密",它关心的是这台机器有没有被动过手脚。
硬件安全模块承担的是密码运算中心的角色
它面向高并发、高规范的密码服务:密钥生成、加解密、签名验签、密钥生命周期管理,强调吞吐能力、多租户隔离与合规资质,形态上多为机架设备或密码卡。它的信任模型不依赖平台度量,而是依赖物理防护与访问控制,服务的对象是整个组织的业务系统。
边界就画在信任链与密码服务之间
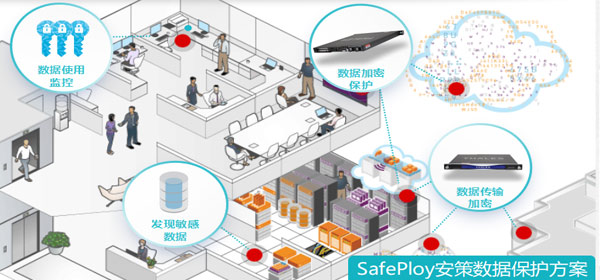
把两者的差别压缩成一句话:TPM可信平台模块守护一台机器的出身和状态,硬件安全模块守护组织级密钥与密码运算。前者嵌在主板上,与终端系统同生共死;后者部署在机房或云上,为业务系统提供集中服务。TPM 里的密钥通常留在设备内部,不适合跨机迁移;硬件安全模块则支持密钥备份、集群与灾备,扩展路径差别很大。理解了这层差异,再看两者在架构图中的位置,就不会混淆。
一个常被问到的场景
有团队想用 TPM 承担服务器集群的密钥托管,理由是成本低。真正推进时会遇到瓶颈:密钥无法在节点之间共享,扩容与容灾都受限制,合规审计也缺少对应能力。这类需求绕一圈,往往仍要回到硬件安全模块上来。
选型不必二选一
终端可信计算与集中密码服务解决的层面不同,完善的方案里两者常常同时存在,各管一段。要判断自己需要哪一种,先明确要解决的问题究竟是平台可信,还是密码服务能力,技术路线自然会清楚。
安策信息在密码设备与可信计算领域积累了丰富的落地经验,能够协助企业厘清 TPM 与硬件安全模块的适用场景。如有相关方案需要评估,欢迎联系安策信息沟通。
装系统时被要求开启 TPM 选项,是很多人与 TPM可信平台模块的初次接触。有人以为它就是一块加密芯片,也有人把它与机房里的硬件安全模块混为一谈。这两个概念确实相邻,职责却并不相同,厘清边界对技术选型很有帮助。