参数表上的吞吐、时延、接口、算法,看起来各家都齐。真正决定项目成败的,是设备买回来之后接在哪一段链路上。选型从参数出发,容易买到性能富余却接不进现网的东西;从链路出发,反而更容易收敛出该买什么形态的网络密码机。
链路两端是谁,形态就定了
跨机房互联、异地灾备、总部与分支、企业到云专线,这几种场景对网络密码机的要求并不一样。点对点专线加密,通常希望设备对现有网络透明,不改编址、不动路由;分支多、链路质量参差的场景,更在意设备掉电或故障时能否自动旁路,让业务先通。把两端的位置画出来,再确认这段链路跑的是什么协议,形态基本就清楚了。有些项目把网络密码机当成一台普通安全设备采购,结果发现机架位置、供电、走线都要重做,工期就是这么拖出来的。
加密放在哪一层,决定运维成本
链路层加密保护的是两端之间的管道,管道之外的数据落盘、应用调用它管不到;应用层加密保护的是数据本身,却要改系统。两者解决的不是同一个问题,很多企业往往两层并用:网络密码机负责跨域传输,密钥与证书体系负责数据本身。想清楚这台设备补的是哪一段,才不会被“全栈加密”的说法带偏。链路加密上线后通常由网络团队维护,应用加密由业务团队维护,责任边界在选型阶段就该说清楚。这段判断最好让网络与应用两边一起做,单边拍板容易留下盲区。
断网风险藏在旁路与互通里
网络密码机是串在业务路径上的,一台设备的稳定性会被放大成整条链路的风险。值得确认的细节包括:断电时是否支持旁路、双机切换需要多久、两端是否同一品牌、跨厂商互通依赖哪些标准。跨国或跨运营商组网,还要看设备对 MTU、分片和组播的处理。这些在测试环境里不显眼,上线后却容易变成故障单。测试时也别只看空载吞吐,带真实会话和包长分布压一遍,才能看出设备在业务流量下的表现。
密钥归谁管,比吞吐更该问
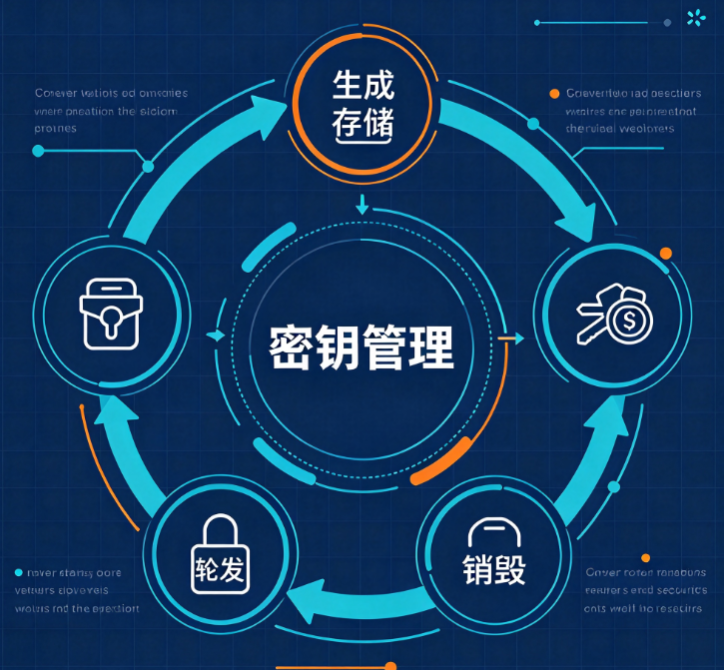
设备只是执行加密的盒子,密钥在谁手里才是安全边界。要问清楚密钥生成在设备内还是外部密钥管理系统、能否集中管理、设备更换时密钥如何迁移、审计日志能否独立留存。吞吐可以靠增加设备解决,密钥管理的混乱没法靠加设备解决。设备侧的告警与日志能否接入现有监控,也该在采购前确认,否则上线之后只是多了一个没人盯的黑盒。
手上如果已有现网拓扑,把两端位置、协议类型、合规要求列出来,再对照泰雷兹高速加密机的能力边界做匹配,会比直接比参数有效。安策信息做这类链路项目时,通常先看拓扑再谈型号,因为接得进现网,才谈得上加密。
参数表上的吞吐、时延、接口、算法,看起来各家都齐。真正决定项目成败的,是设备买回来之后接在哪一段链路上。选型从参数出发,容易买到性能富余却接不进现网的东西;从链路出发,反而更容易收敛出该买什么形态的网络密码机。