代码签名的作用,是让操作系统和用户相信这段程序来自你、且没有被改动。效果不在签的那一刻,而在用户双击运行、驱动加载、镜像拉取的时候体现。选代码签名证书如果只看价格和有效期,后面容易在兼容性、私钥安全和吊销应对上补课。
签什么,决定要哪种证书
桌面程序、内核驱动、脚本、容器镜像,对签名的要求并不一致。面向 Windows 的发布通常要符合平台的签名规范,驱动类程序门槛更高;面向 Linux 发行版或企业内部分发,更看重签名格式与信任链配置。证书类型上,普通校验与扩展校验在审核流程、硬件载体和用户端提示上都有差别。先列出要覆盖的平台与文件类型,再倒推证书,而不是先买一张再想办法适配。若产品同时覆盖多个平台,签名顺序与证书链配置要一起规划,别让某个平台成为短板。
私钥不该长期待在构建机上
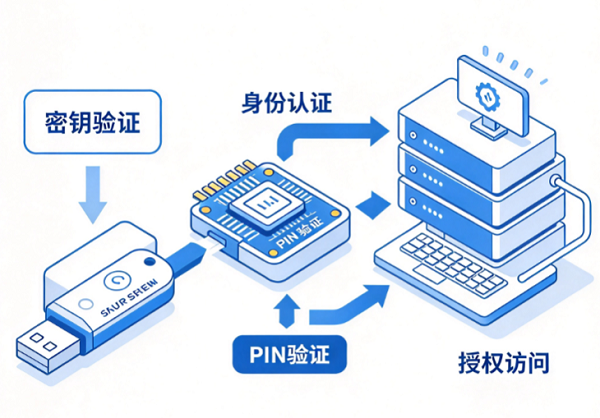
签名私钥一旦泄露,攻击者可以用你的名义发布恶意程序,后果比证书过期严重。常见做法是把私钥生成并保存在硬件密码机或专用 USB 载体里,签名时由硬件完成运算,私钥不出设备;构建流水线只提交待签文件,取回签名结果。这样即便构建环境被入侵,私钥也不会被带走。
时间戳决定签名能活多久
证书有有效期,签名却需要长期可验证。带可信时间戳的签名,能在证书到期后继续证明签名发生在有效期内;没有时间戳,证书一过期,旧安装包就可能被提示为不可信。这项能力依赖时间戳服务,签约前要确认它是否稳定、能否批量调用、断网时如何降级处理。代码签名证书的有效期通常不长,时间戳的可靠性反而更值得关注。
证书被滥用时,预案在哪
吊销、重签、历史版本重新签名,平时用不上,出事时直接决定恢复速度。要问清吊销名单的更新机制、私钥泄露后的处置流程、能否多张证书并行过渡。内部还应提前约定一张清单:哪些版本必须重签、对外如何说明、客户侧怎么验证新签名。发布节奏快的团队,还应确认签名服务能不能接进现有持续集成流程,避免每次发版靠人工操作。代码签名证书是入口,配套的密钥管理与应急流程才是长期可用的部分。
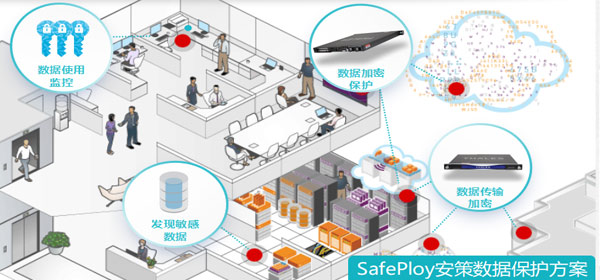
把平台、文件类型、发布频率和合规要求列成一张表,再去对比证书与签名方案,判断会清晰很多。安策信息在软件保护与密钥托管上的实践,可以帮助团队把签名私钥放进受控的硬件环境,减少发布环节的人为风险。
代码签名的作用,是让操作系统和用户相信这段程序来自你、且没有被改动。效果不在签的那一刻,而在用户双击运行、驱动加载、镜像拉取的时候体现。选代码签名证书如果只看价格和有效期,后面容易在兼容性、私钥安全和吊销应对上补课。