应用保护常被理解成“加个壳”。真正做客户端软件的人知道,攻击者不会只走一条路:反编译看逻辑、内存里抓密钥、改包重新签名、用模拟器批量跑接口。防护方案好不好,取决于它能不能对上这些具体手法,而不是壳有多厚。防护的目标不是让破解不可能,而是让成本高到不划算。
反编译:代码里的秘密藏不住
托管代码与脚本类应用,反编译门槛很低,字符串、接口地址、校验逻辑一览无余。应对方式包括代码混淆、字符串加密、控制流变换,以及把关键逻辑下沉到原生层。评估时不妨要求对方拿你的安装包做一次实测,看混淆后能否还原出可读的类名与方法名,这比看宣传材料直观。关键算法与密钥派生逻辑,宜放在原生库中实现;混淆强度与运行性能也要平衡,过度混淆会让启动变慢,还可能触发杀毒软件误报。
内存抓取:密钥不能只靠藏
白盒密码的思路是把密钥与算法绑定,让攻击者即使拿到内存数据也难以还原。比起简单加密常量,白盒实现要抵抗动态调试与内存转储。选型时可以问:密钥是否在每次运行中重新派生、调试器附加时是否会触发保护动作、崩溃转储里会不会留下明文。这类能力通常以开发包形式接入,要确认它支持你的开发语言与运行环境,别到集成时才发现要换框架。移动端还要确认防护是否覆盖主流的越狱与模拟器环境,否则等于没设防。
二次打包:签名之外还要看完整性
移动端与桌面端都可能被改包后重新分发,损害的是品牌与用户。完整性校验要覆盖安装包、资源文件与运行时内存,发现篡改后能降级运行或明确提示。与代码签名配合使用效果更好:签名解决“是不是你发的”,完整性校验解决“发出去之后有没有被改”。校验失败时的处理策略也要想清楚:直接退出,还是限制部分功能,不同选择对客户体验影响很大。
和授权、加密的关系要分清
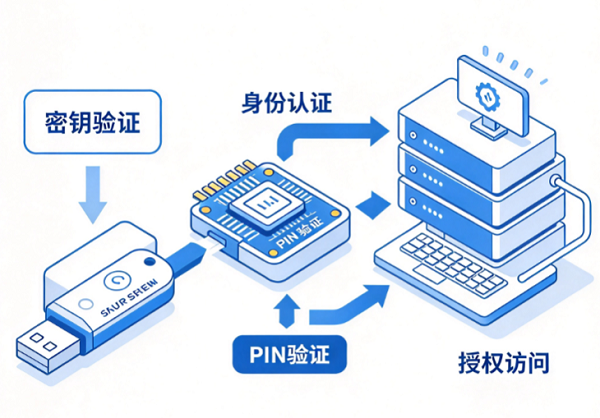
应用保护不等于授权管理。授权解决谁能用、用多久;保护解决能不能被逆向、被复制。应用保护与授权常被放进一个项目采购,技术路线却不同。若产品已经用了硬件锁或软授权,先确认保护方案能否与现有授权开发包共存,避免两套机制互相冲突,在客户现场出故障。采购前让两家供应商各做一次兼容测试,比在合同里写保证条款更可靠。
判断应用保护方案,不妨让供应商按真实攻击手法逐条演示,而不是只看功能清单。防护强度、性能开销、接入成本三者要一起算。安策信息在软件保护与授权上的实践,可以帮团队把保护范围与现有授权体系对齐。
应用保护常被理解成“加个壳”。真正做客户端软件的人知道,攻击者不会只走一条路:反编译看逻辑、内存里抓密钥、改包重新签名、用模拟器批量跑接口。防护方案好不好,取决于它能不能对上这些具体手法,而不是壳有多厚。防护的目标不是让破解不可能,而是让成本高到不划算。