数据安全治理服务是个容易被说虚的词。同样叫治理服务,有的交付一套制度文档,有的交付一套跑得起来的流程,有的落成一堆设备。采购前不把交付物写清楚,项目结束时就很难判断到底做成了什么。判断一家服务商靠不靠谱,可以从它愿意承诺什么开始。
数据安全治理服务的起点是知道自己有什么。服务方应当交付可维护的数据资产清单,标明数据类别、所在系统、责任部门、敏感级别,以及分类分级的判定规则。清单要能随系统上线更新,而不是交完就归档。若交付物只有报告、没有可复用的规则和工具,下一次盘点仍要从零开始。清单还应覆盖数据出口:哪些系统对外提供接口、哪些数据共享给了第三方、合同到期后如何回收,这些往往是较易失控的部分。
分级之后,配套的是审批、访问、共享、外发、销毁这些流程。好的服务方会把制度写成岗位能执行的步骤:谁申请、谁审批、多久复核、留什么记录,而不是抄一份管理办法。评估时可以要求看一个真实场景的流程样例,比如对外提供一份含个人信息的报表,走完整个审批链需要哪些动作、卡在谁那里。分类分级的规则还要能对上行业监管口径,否则内部定级与外部检查各说各话,整改时会反复返工。
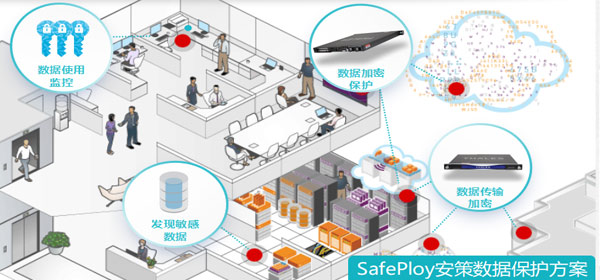
制度说数据要加密,系统里却没有加密;制度说离职要回收权限,账号却还留着。这类脱节在治理项目里很常见。服务方应当能把制度条款映射到具体技术措施,给出优先级和改造路径。只做咨询不做落地的团队,容易留下无法执行的方案;只卖产品的团队,则容易把治理简化成采购。两种都要警惕。看案例时不妨追问一句:当时先上的是哪项措施、为什么排在前头,回答能看出对方有没有真正做过取舍。
验收之后,数据还在增加,系统还在变更。服务方能否提供持续运营支持,比如定期复核分级结果、跟踪整改项、更新规则库,直接决定项目能维持多久。合同里可以约定运营期的交付节奏与验收标准,避免建设期热闹、运营期无人。也可以要求对方提供一份运营期的样例报告,看它平时盯什么指标、向谁汇报。运营期开始前,把交接文档与账号权限一并列清,后续换人也不至于断档。指标不必多,能反映进度与风险即可,比如分级覆盖情况、外发审批执行情况、整改项关闭情况。
选治理服务,实质是选一个能陪你把规则跑起来的团队。把交付物、责任人、运营节奏写进合同,比听方法论有用。安策信息在数据安全治理与密码保护上的实践,可以作为梳理资产与措施的参考。
数据安全治理服务是个容易被说虚的词。同样叫治理服务,有的交付一套制度文档,有的交付一套跑得起来的流程,有的落成一堆设备。采购前不把交付物写清楚,项目结束时就很难判断到底做成了什么。判断一家服务商靠不靠谱,可以从它愿意承诺什么开始。