数据安全产品名录很长:分类分级、加密、脱敏、防泄漏、数据库审计、密钥管理、堡垒机。预算有限时,容易先买听起来厉害的,结果发现数据在哪都说不清。产品的边界,取决于你能不能说清自己的数据流。比较稳妥的顺序是先能看见,再能管住,再往后才是持续运营。
先买能看见数据的
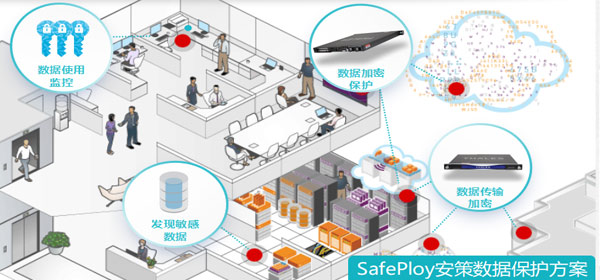
分类分级工具、敏感数据发现、数据地图,解决的是“数据在哪、是什么、谁在用”。这类产品见效慢,却是后面所有措施的前提。验收标准可以定得很具体:能不能覆盖主要数据源、识别结果能否抽样验证、扫描对生产库的影响有多大、清单能不能导出给业务确认。看不见数据,加密与脱敏就只能凭经验拍板。扫描频率与时段也要谈清楚,避开业务高峰,否则首次上线就会被业务投诉;分类分级的结果要能被业务看懂,否则没人愿意确认。
再买能管住数据的
加密、脱敏、访问控制、防泄漏,属于保护类数据安全产品。采购时容易被参数带着走,实际要看与业务的贴合度:加密之后应用要不要改、脱敏之后报表还能不能用、防泄漏规则会不会把正常外发全拦住。建议先挑一个业务场景做试点,跑通再扩,而不是一次性全网部署。试点选得准,后面的推广阻力会小很多。试点指标可以定三个:应用改造量、误拦率、业务处理时长的变化;演示时让对方用你的数据跑一遍,差异立刻能看出来。
管理类产品别急着上
密钥管理、审计、态势看板这类管理型数据安全产品,价值建立在前面两类产品已经跑起来的基础上。没有加密和访问控制,审计只能看到访问行为,判断不了数据是否被带走;没有分类分级,态势看板上的告警很难定级。基础没打牢,管理类产品容易变成又一块大屏。密钥管理尤其如此,它要服务于加密产品,而不是独立存在;审计真正有价值的部分是行为基线,而不是告警数量。
产品之间的接口,比单点功能重要
数据安全不是一个产品能覆盖的,产品之间要能共享资产清单、策略与告警。选型时问一句:分类分级的结果能否直接被加密与脱敏产品调用、审计告警能否推到现有工单系统、账号体系能否复用。接口不开放,只能靠人搬数据,运营成本会一直堆高。接口宜支持标准协议,避免二次开发绑死在某个版本上。
预算有限时,按“看见、管住、运营”的顺序投入,比追新概念有效。每一类产品都设一个可验证的验收标准,项目就不容易做成摆设。先画一张数据流图,再对着产品清单做删减,往往比一次性铺开更省。安策信息做平台与组件的组合落地时,习惯先看数据流再定产品。
数据安全产品名录很长:分类分级、加密、脱敏、防泄漏、数据库审计、密钥管理、堡垒机。预算有限时,容易先买听起来厉害的,结果发现数据在哪都说不清。产品的边界,取决于你能不能说清自己的数据流。比较稳妥的顺序是先能看见,再能管住,再往后才是持续运营。